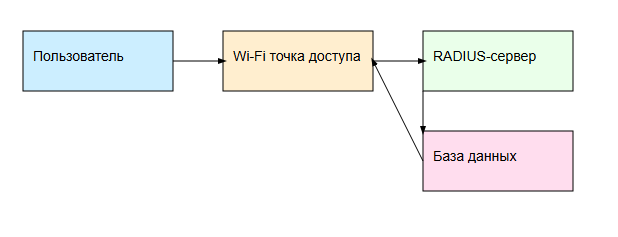
Wi-Fi SYSTEM
Представьте, что вы приходите в офис или кафе и хотите подключиться к Wi-Fi. Вас просят ввести логин и пароль — и только после этого вы получаете доступ к интернету. Но кто проверяет ваши данные? Кто решает, пустить вас в сеть или нет?
В этой статье мы разберёмся:
- Что такое RADIUS
- Зачем он нужен в Wi-Fi сетях
- Как он работает
- Как его можно настроить (на простом примере)
И всё это — без сложных терминов и с понятными примерами!
1. Что такое RADIUS-сервер?
RADIUS — это протокол, который помогает проверять, кто имеет право подключаться к сети.
RADIUS-сервер — это компьютер или программа, которая по этому протоколу проверяет, правильно ли пользователь ввёл логин и пароль.
Пример из жизни:
Представь, что Wi-Fi — это закрытый клуб. А RADIUS-сервер — это охранник у входа. Ты подходишь, говоришь: «Я Иван Петров». Охранник звонит администратору (это и есть сервер) и спрашивает: «Такой человек действительно должен пройти?» Если да — тебя пускают.
2. Зачем нужен RADIUS-сервер в Wi-Fi?
Без RADIUS Wi-Fi может работать двумя способами:
- Open (открытый) — любой может подключиться.
- WPA2/WPA3 PSK — нужно знать общий пароль от Wi-Fi (как в домашнем роутере).
Но эти методы неудобны для бизнеса. Например:
- Общий пароль сложно менять.
- Нет возможности узнать, кто именно подключился.
- Нельзя блокировать конкретного пользователя.
RADIUS решает все эти проблемы.
Он позволяет:
- Проверять каждого пользователя по отдельности.
- Управлять списком разрешённых людей.
- Логировать подключения.
- Использовать двухфакторную аутентификацию.
3. Как работает RADIUS в Wi-Fi?
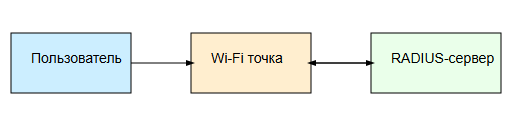
Давайте рассмотрим шаги, которые происходят при подключении через RADIUS.
Сценарий:
- Пользователь хочет подключиться к Wi-Fi.
- Он вводит свой логин и пароль .
- Точка доступа (роутер) отправляет эти данные на RADIUS-сервер .
- Сервер проверяет, есть ли такой пользователь и правильный ли пароль.
- Отправляет ответ: «пускать» или «не пускать» .
- Роутер уже знает, давать доступ или нет.
Графическая схема:
4. Какие типы аутентификации поддерживаются через RADIUS?
RADIUS умеет работать с разными способами проверки пользователя. Вот самые популярные:
|
Метод
|
Описание
|
|---|---|
|
PAP
|
Пароль передаётся в открытом виде (не очень безопасно).
|
|
CHAP
|
Пароль шифруется, но используется старое хеширование.
|
|
EAP-MD5
|
Более современный, но тоже не самый безопасный.
|
|
EAP-TLS
|
Используются цифровые сертификаты (очень надежно).
|
|
PEAP-MSCHAPv2
|
Самый популярный вариант: требует только логин и пароль.
|
📌 Для большинства организаций достаточно PEAP-MSCHAPv2.
5. Как настроить RADIUS-сервер для Wi-Fi?
Мы рассмотрим пример настройки FreeRADIUS , одного из самых популярных open-source серверов.
Шаг 1: Установка FreeRADIUS
На Linux (например, Ubuntu):
sudo apt update
sudo apt install freeradius
Шаг 2: Добавление клиента (точки доступа)
Файл: /etc/freeradius/3.0/clients.conf
client 192.168.1.10 {
secret = mysecretpassword
shortname = access_point_1
}
Это значит: «Если запрос пришёл с IP 192.168.1.10, то он от нашей точки доступа».
Файл: /etc/freeradius/3.0/users
testuser Cleartext-Password := «password123»
Теперь у нас есть пользователь testuser с паролем password123.
Шаг 4: Перезапуск сервера
sudo systemctl restart freeradius
Шаг 5: Настройка точки доступа
В интерфейсе вашей точки доступа (или контроллера Wi-Fi) нужно указать:
- IP-адрес RADIUS-сервера
- Порт (обычно 1812)
- Секретный ключ (
mysecretpasswordиз файла выше) - Метод аутентификации (например, WPA2-Enterprise + PEAP-MSCHAPv2)
6. Пример работы
Пользователь подключается к Wi-Fi, выбирает сеть с названием CompanyWiFi, вводит:
- Логин:
testuser - Пароль:
password123
Точка доступа отправляет запрос на RADIUS-сервер. Сервер проверяет, есть ли такой пользователь и правильный ли пароль.
Если всё верно — пользователь получает доступ к интернету.
7. Преимущества использования RADIUS
| Плюс | Объяснение |
|---|---|
| Безопасность | Каждый пользователь имеет свои учетные данные |
| Удобство управления | Можно добавлять/удалять пользователей без изменения общего пароля |
| Логирование | Можно видеть, кто, когда и сколько времени был онлайн |
| Поддержка мобильных устройств | Совместим со смартфонами, планшетами, ноутбуками |
| Интеграция с Active Directory | Можно использовать корпоративные учётные записи Windows |
8. Возможные ошибки и советы
| Проблема | Причина | Решение |
|---|---|---|
| Не могу подключиться | Неверный логин/пароль | Проверь написание |
| Соединение обрывается | Проблема с секретным ключом | Проверь совпадают ли ключи на точке и сервере |
| Сервер не отвечает | Сервер не запущен или недоступен | Перезапусти службу, проверь сеть |
| Ошибка сертификата | Используется EAP-TLS без сертификата | Настрой доверенные сертификаты на клиенте |
9. Полезные инструменты
- Wireshark — анализ сетевых пакетов (можно посмотреть, как идёт обмен между точкой и сервером).
- radtest — команда в Linux для тестирования RADIUS-сервера:
radtest testuser password123 localhost 0 mysecretpassword
Заключение
RADIUS — это мощный, но простой в освоении инструмент для контроля доступа в Wi-Fi. Он позволяет:
- Безопасно управлять доступом
- Логировать действия пользователей
- Легко масштабировать систему
Вы можете начать с минимальной настройки и постепенно добавлять функции: двухфакторную аутентификацию, интеграцию с Active Directory, ограничения по времени и многое другое.
Схема всей системы